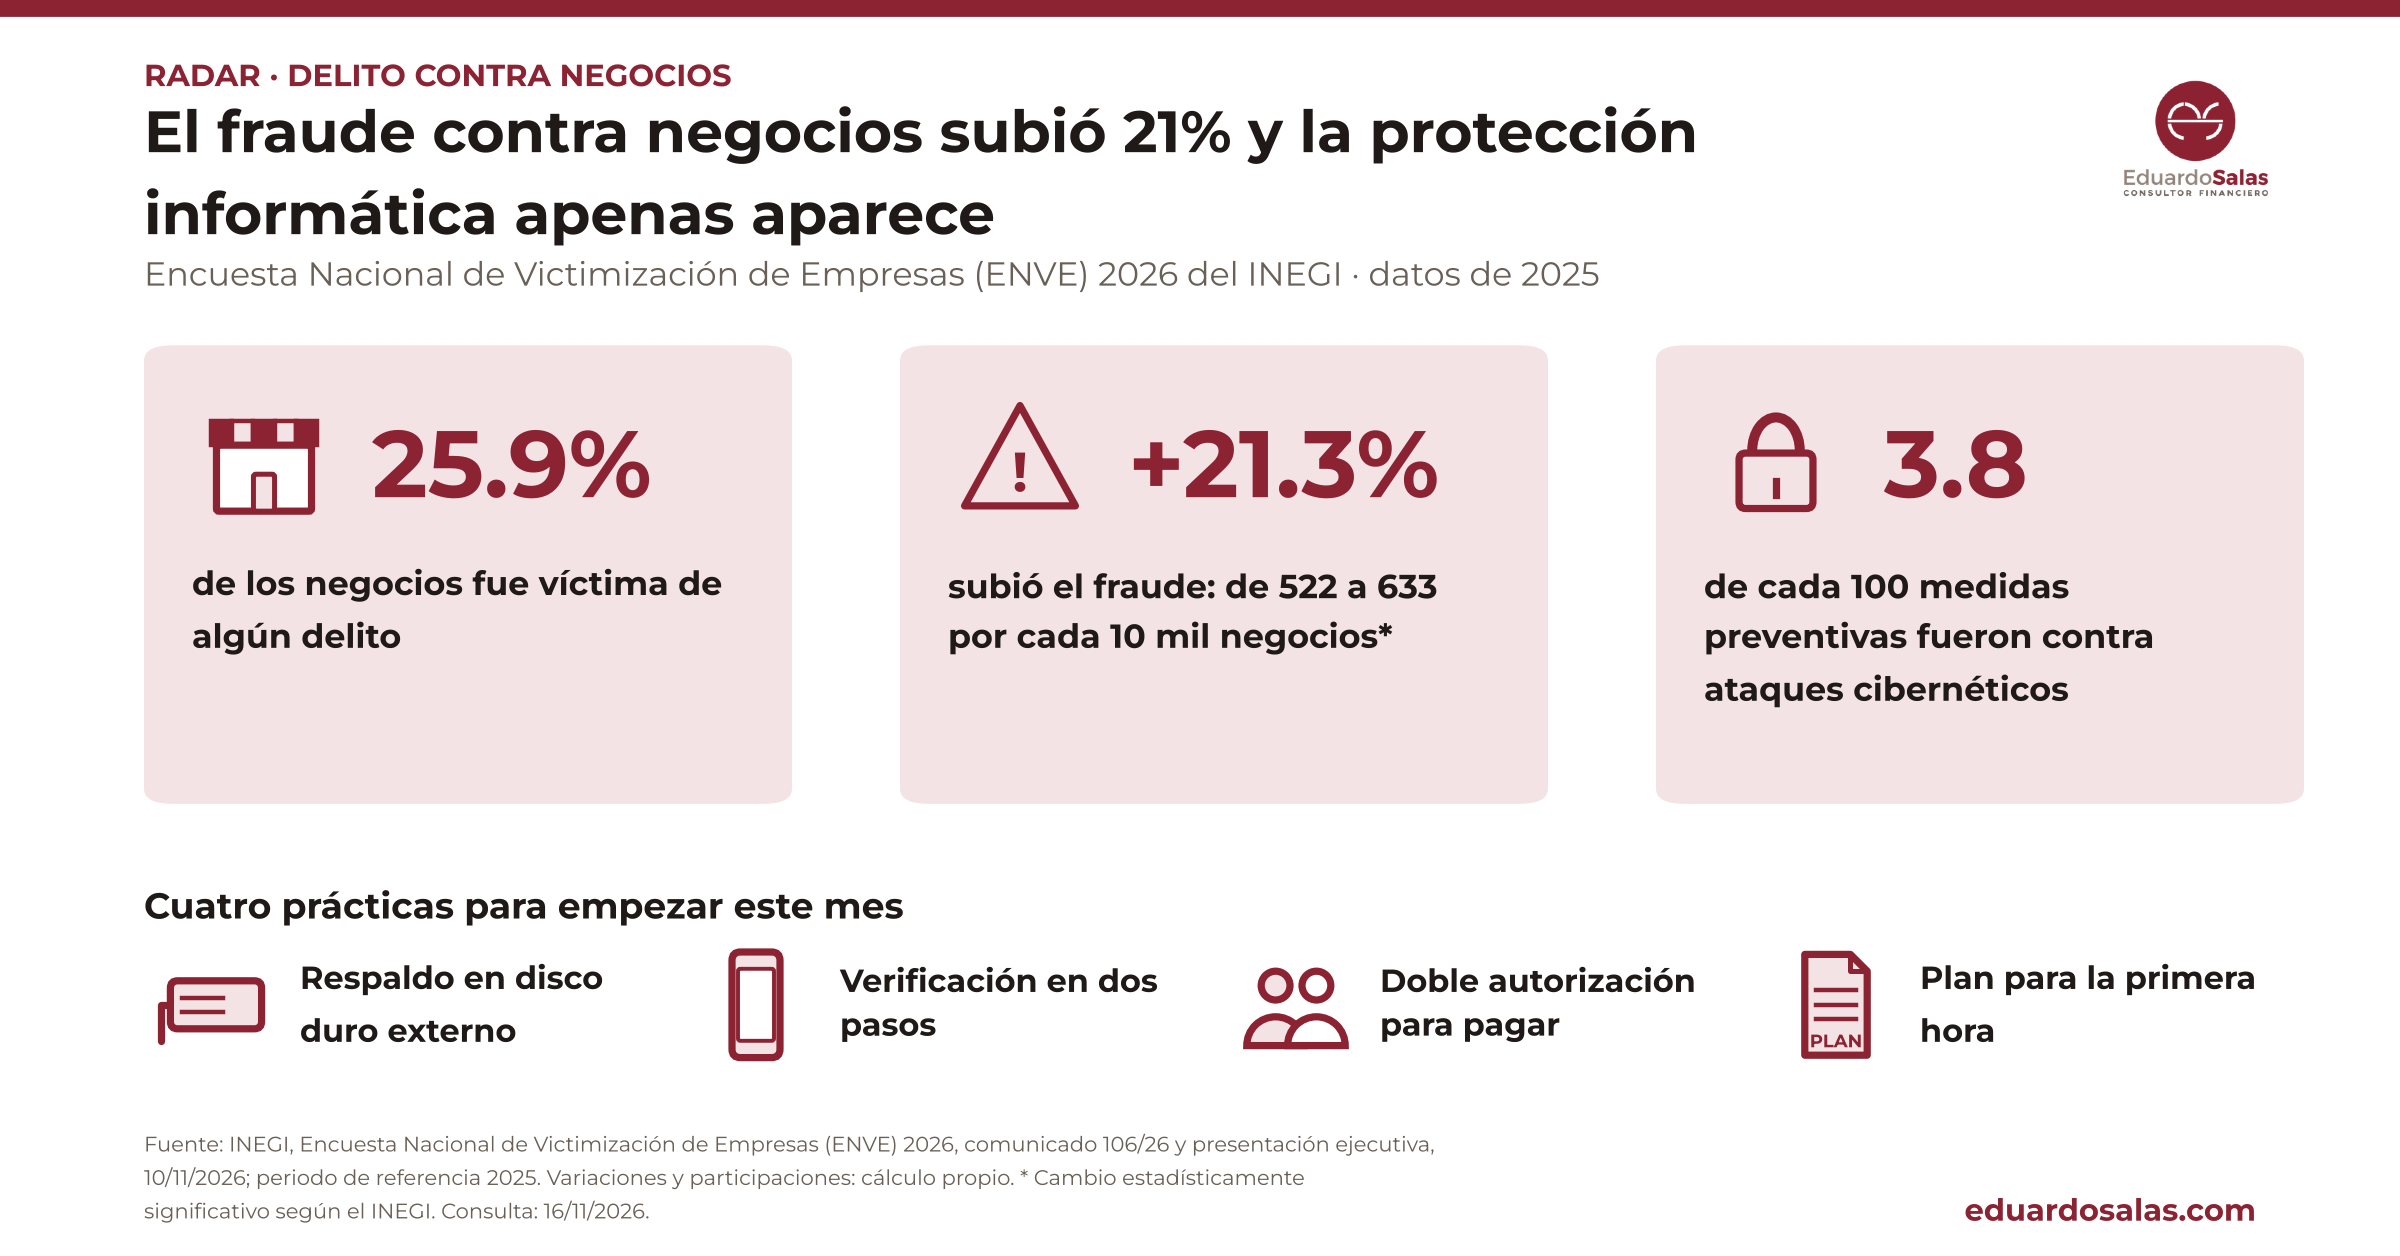
En 2025, una de cada cuatro unidades económicas de México fue víctima de algún delito: 25.9%, según la Encuesta Nacional de Victimización de Empresas (ENVE) 2026 del INEGI. La tasa total de delitos no cambió de forma significativa, pero el fraude subió. Pasó de 522 a 633 por cada 10 mil unidades económicas entre 2023 y 2025: un aumento de 21% (cálculo propio), que el INEGI marca como estadísticamente significativo. Y de cada 100 medidas que los negocios tomaron para protegerse, menos de 4 (3.8) fueron sistemas contra ataques cibernéticos.
Por qué el tema se calentó ahora
El 10 de noviembre el INEGI publicó la ENVE 2026, que comentaremos en el Radar de la semana N.º 2. Cinco días después, WIRED describió cómo atacantes con poca preparación técnica ya usan herramientas de inteligencia artificial para secuestrar los sistemas de una empresa y pedir rescate (ransomware). Es un reportaje, no una estadística: la cifra para México sale del INEGI.
Qué dice la encuesta
- Una de cada cuatro. 25.9% de las unidades económicas sufrió algún delito en 2025, contra 27.2% en 2023.
- Las medianas, las más afectadas. Fue víctima 51.9% de las medianas, 48.4% de las grandes, 41.5% de las pequeñas y 25.1% de las micro.
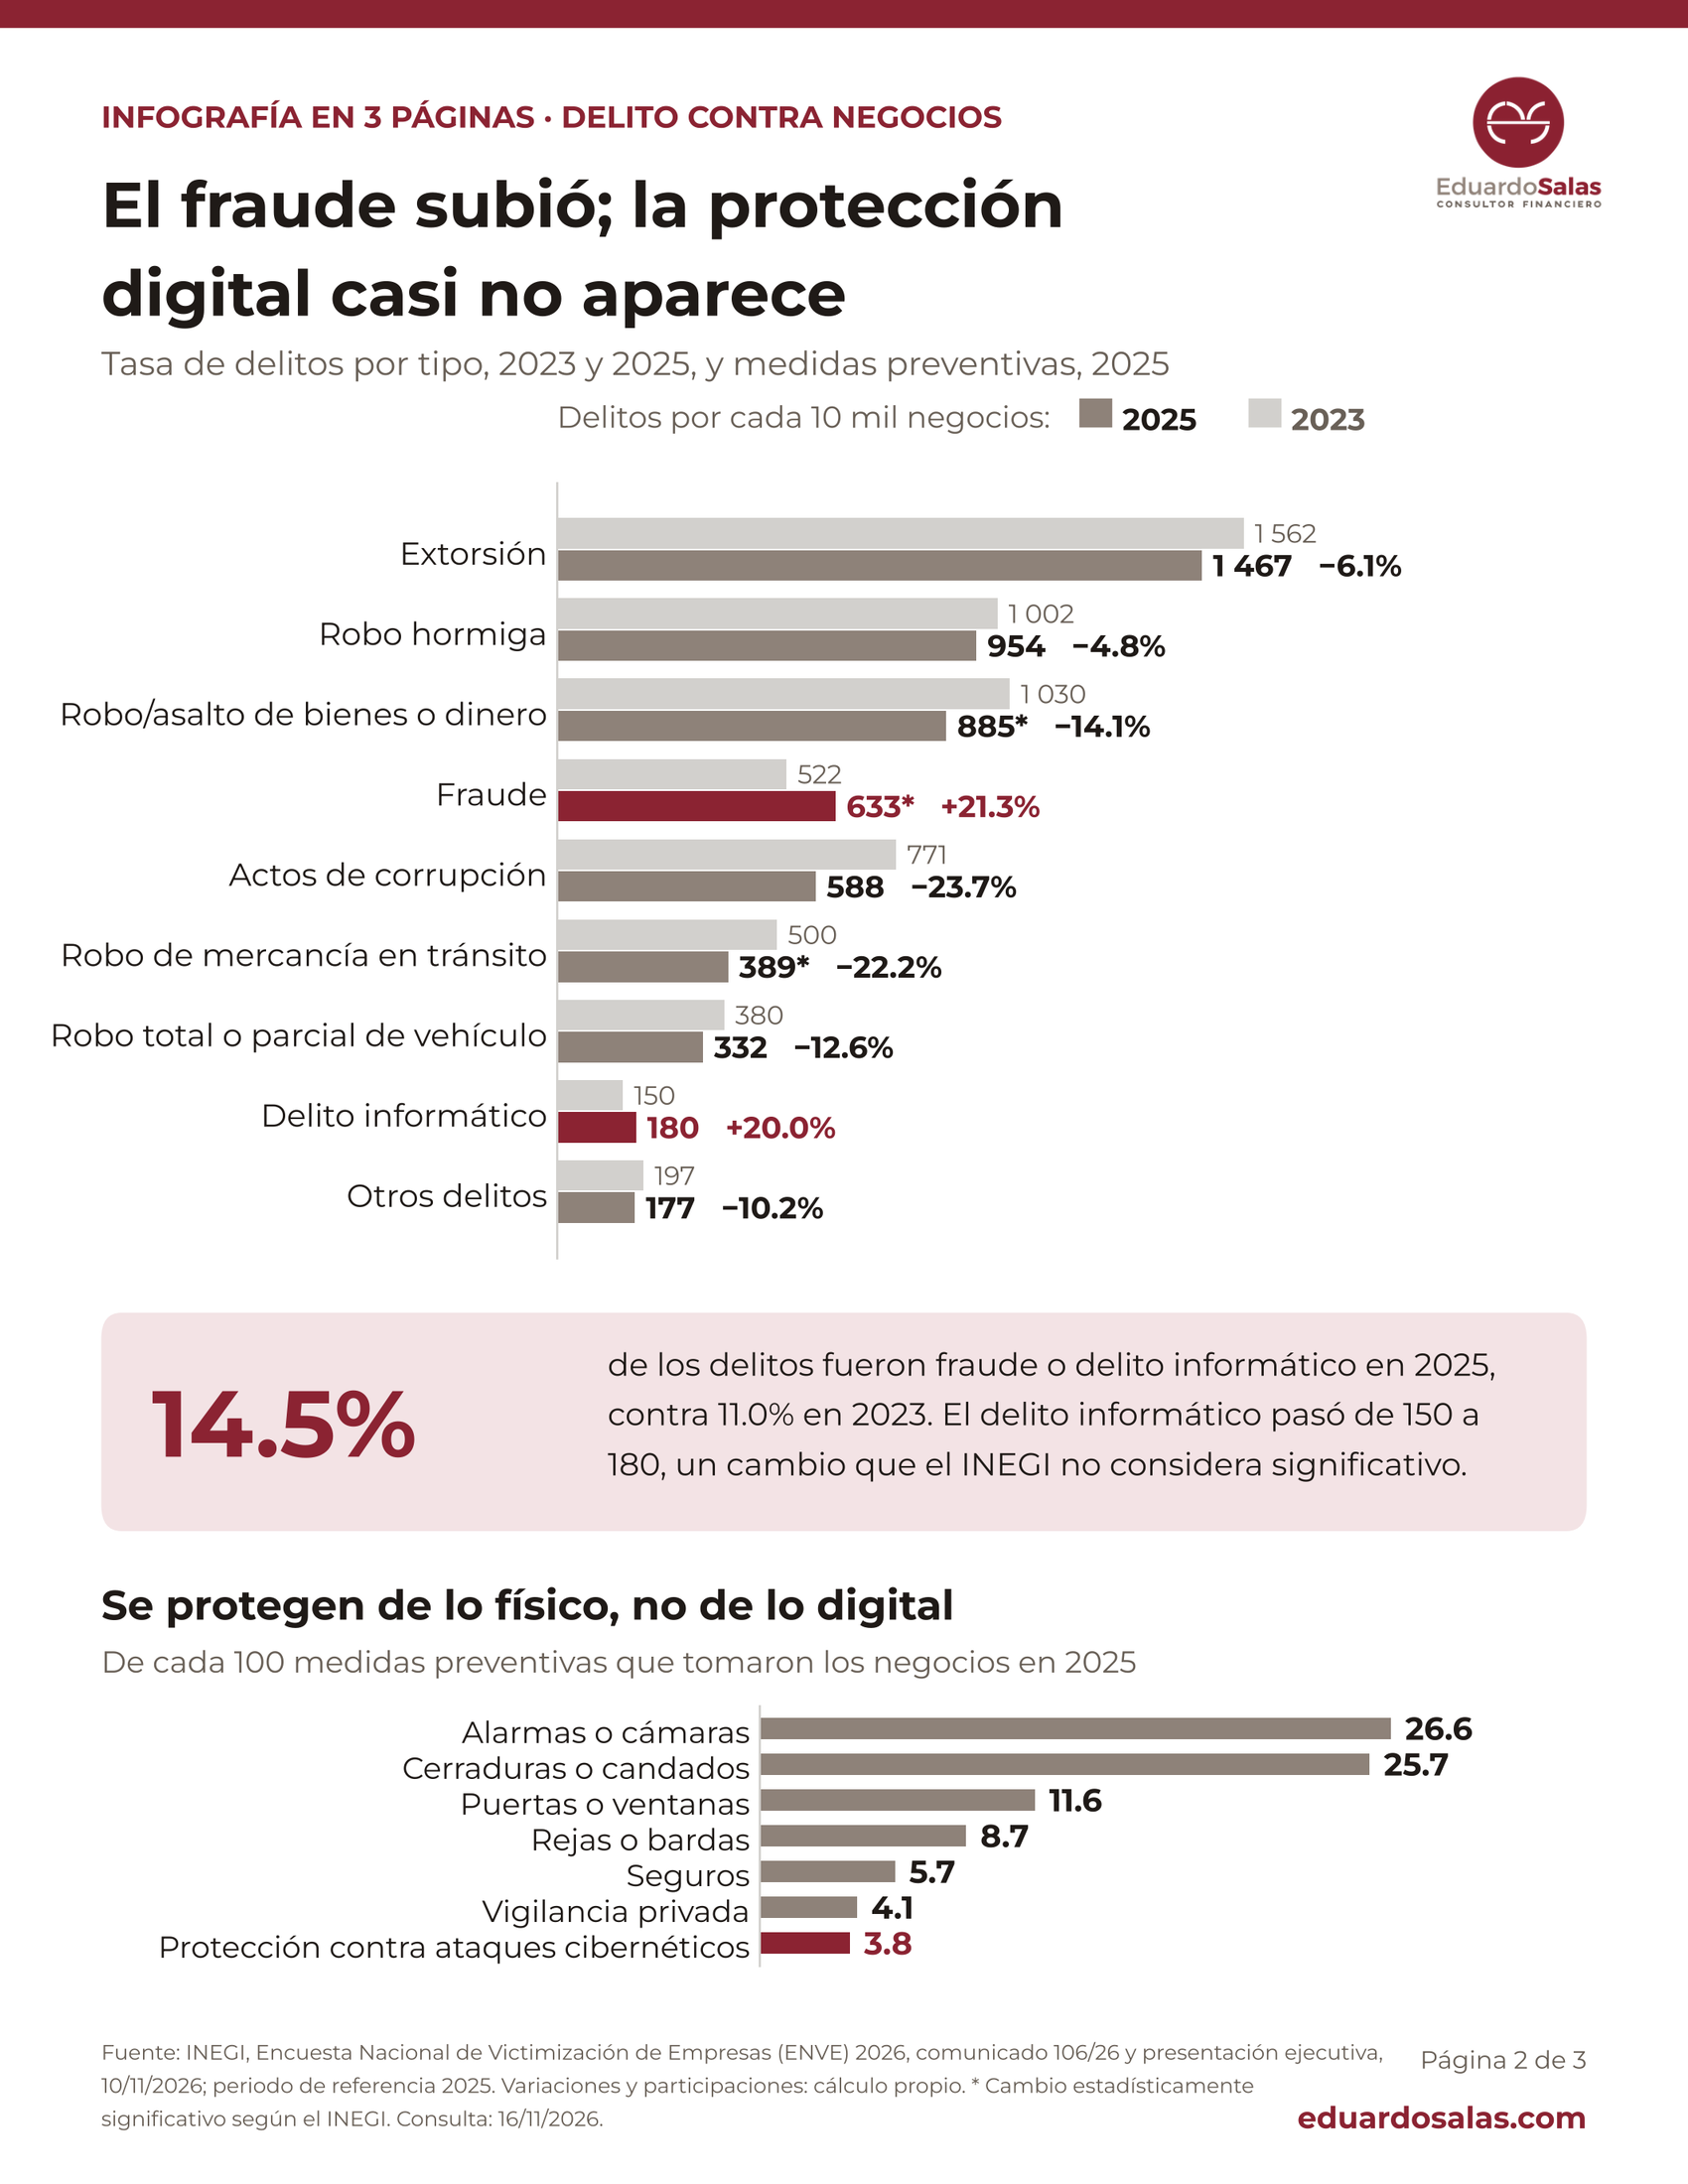
- El fraude subió en sentido contrario. La tasa total de delitos pasó de 6,114 a 5,605 por cada 10 mil unidades (−8.3%). El INEGI no marca ese cambio como significativo. El fraude, en cambio, subió de 522 a 633. El delito informático, definido por la encuesta como el ataque a redes, servidores o sistemas para robar información o causar daños, pasó de 150 a 180. Ese aumento no es estadísticamente significativo: con estos datos no se puede decir que haya crecido (cálculos propios con datos del INEGI).
- Fraude y delito informático ganan peso. Fraude y delito informático sumaron 14.5% de los delitos en 2025, contra 11.0% en 2023 (cálculo propio).
- Casi nada se denuncia. En 91.8% de los delitos no hubo denuncia o no se abrió carpeta de investigación.
- En Sonora bajó. La tasa de víctimas pasó de 3,728 a 2,531 por cada 10 mil unidades económicas. Es una caída de 32.1% que el INEGI considera significativa.
Delitos por tipo
| Tipo de delito | 2023 | 2025 | Variación | ¿Cambio significativo? |
|---|---|---|---|---|
| Extorsión | 1,562 | 1,467 | −6.1% | No |
| Robo hormiga | 1,002 | 954 | −4.8% | No |
| Robo o asalto de bienes o dinero | 1,030 | 885 | −14.1% | Sí, bajó |
| Fraude | 522 | 633 | +21.3% | Sí, subió |
| Actos de corrupción | 771 | 588 | −23.7% | No |
| Robo de mercancía en tránsito | 500 | 389 | −22.2% | Sí, bajó |
| Robo total o parcial de vehículo | 380 | 332 | −12.6% | No |
| Delito informático | 150 | 180 | +20.0% | No |
| Otros delitos | 197 | 177 | −10.2% | No |
| Total | 6,114 | 5,605 | −8.3% | No |
Delitos por cada 10 mil unidades económicas. Variación: cálculo propio. «Sí» significa que el INEGI marca el cambio como estadísticamente significativo. Fuente: INEGI, ENVE 2026.
Dónde está la brecha
Los negocios gastaron en prevenir el delito, pero en lo físico: de cada 100 medidas preventivas, 26.6 fueron alarmas o cámaras y 25.7 cerraduras o candados. Siguieron puertas o ventanas (11.6), rejas o bardas (8.7), seguros (5.7) y vigilancia privada (4.1). Solo 3.8 fueron sistemas de protección contra ataques cibernéticos.
La investigación coincide en que el tamaño no protege. Lena Connolly y coautores revisaron 55 casos de ransomware en organizaciones del Reino Unido y Norteamérica: el tamaño no cambió la gravedad del ataque, pero el nivel de protección que tenía cada organización sí. Sifra Matthijsse y coautores hicieron una encuesta experimental con 445 dueños y directivos de pymes de Países Bajos. Encontraron que no tener respaldo aumenta de forma significativa la probabilidad de pagar el rescate.
Qué hacer en tu empresa
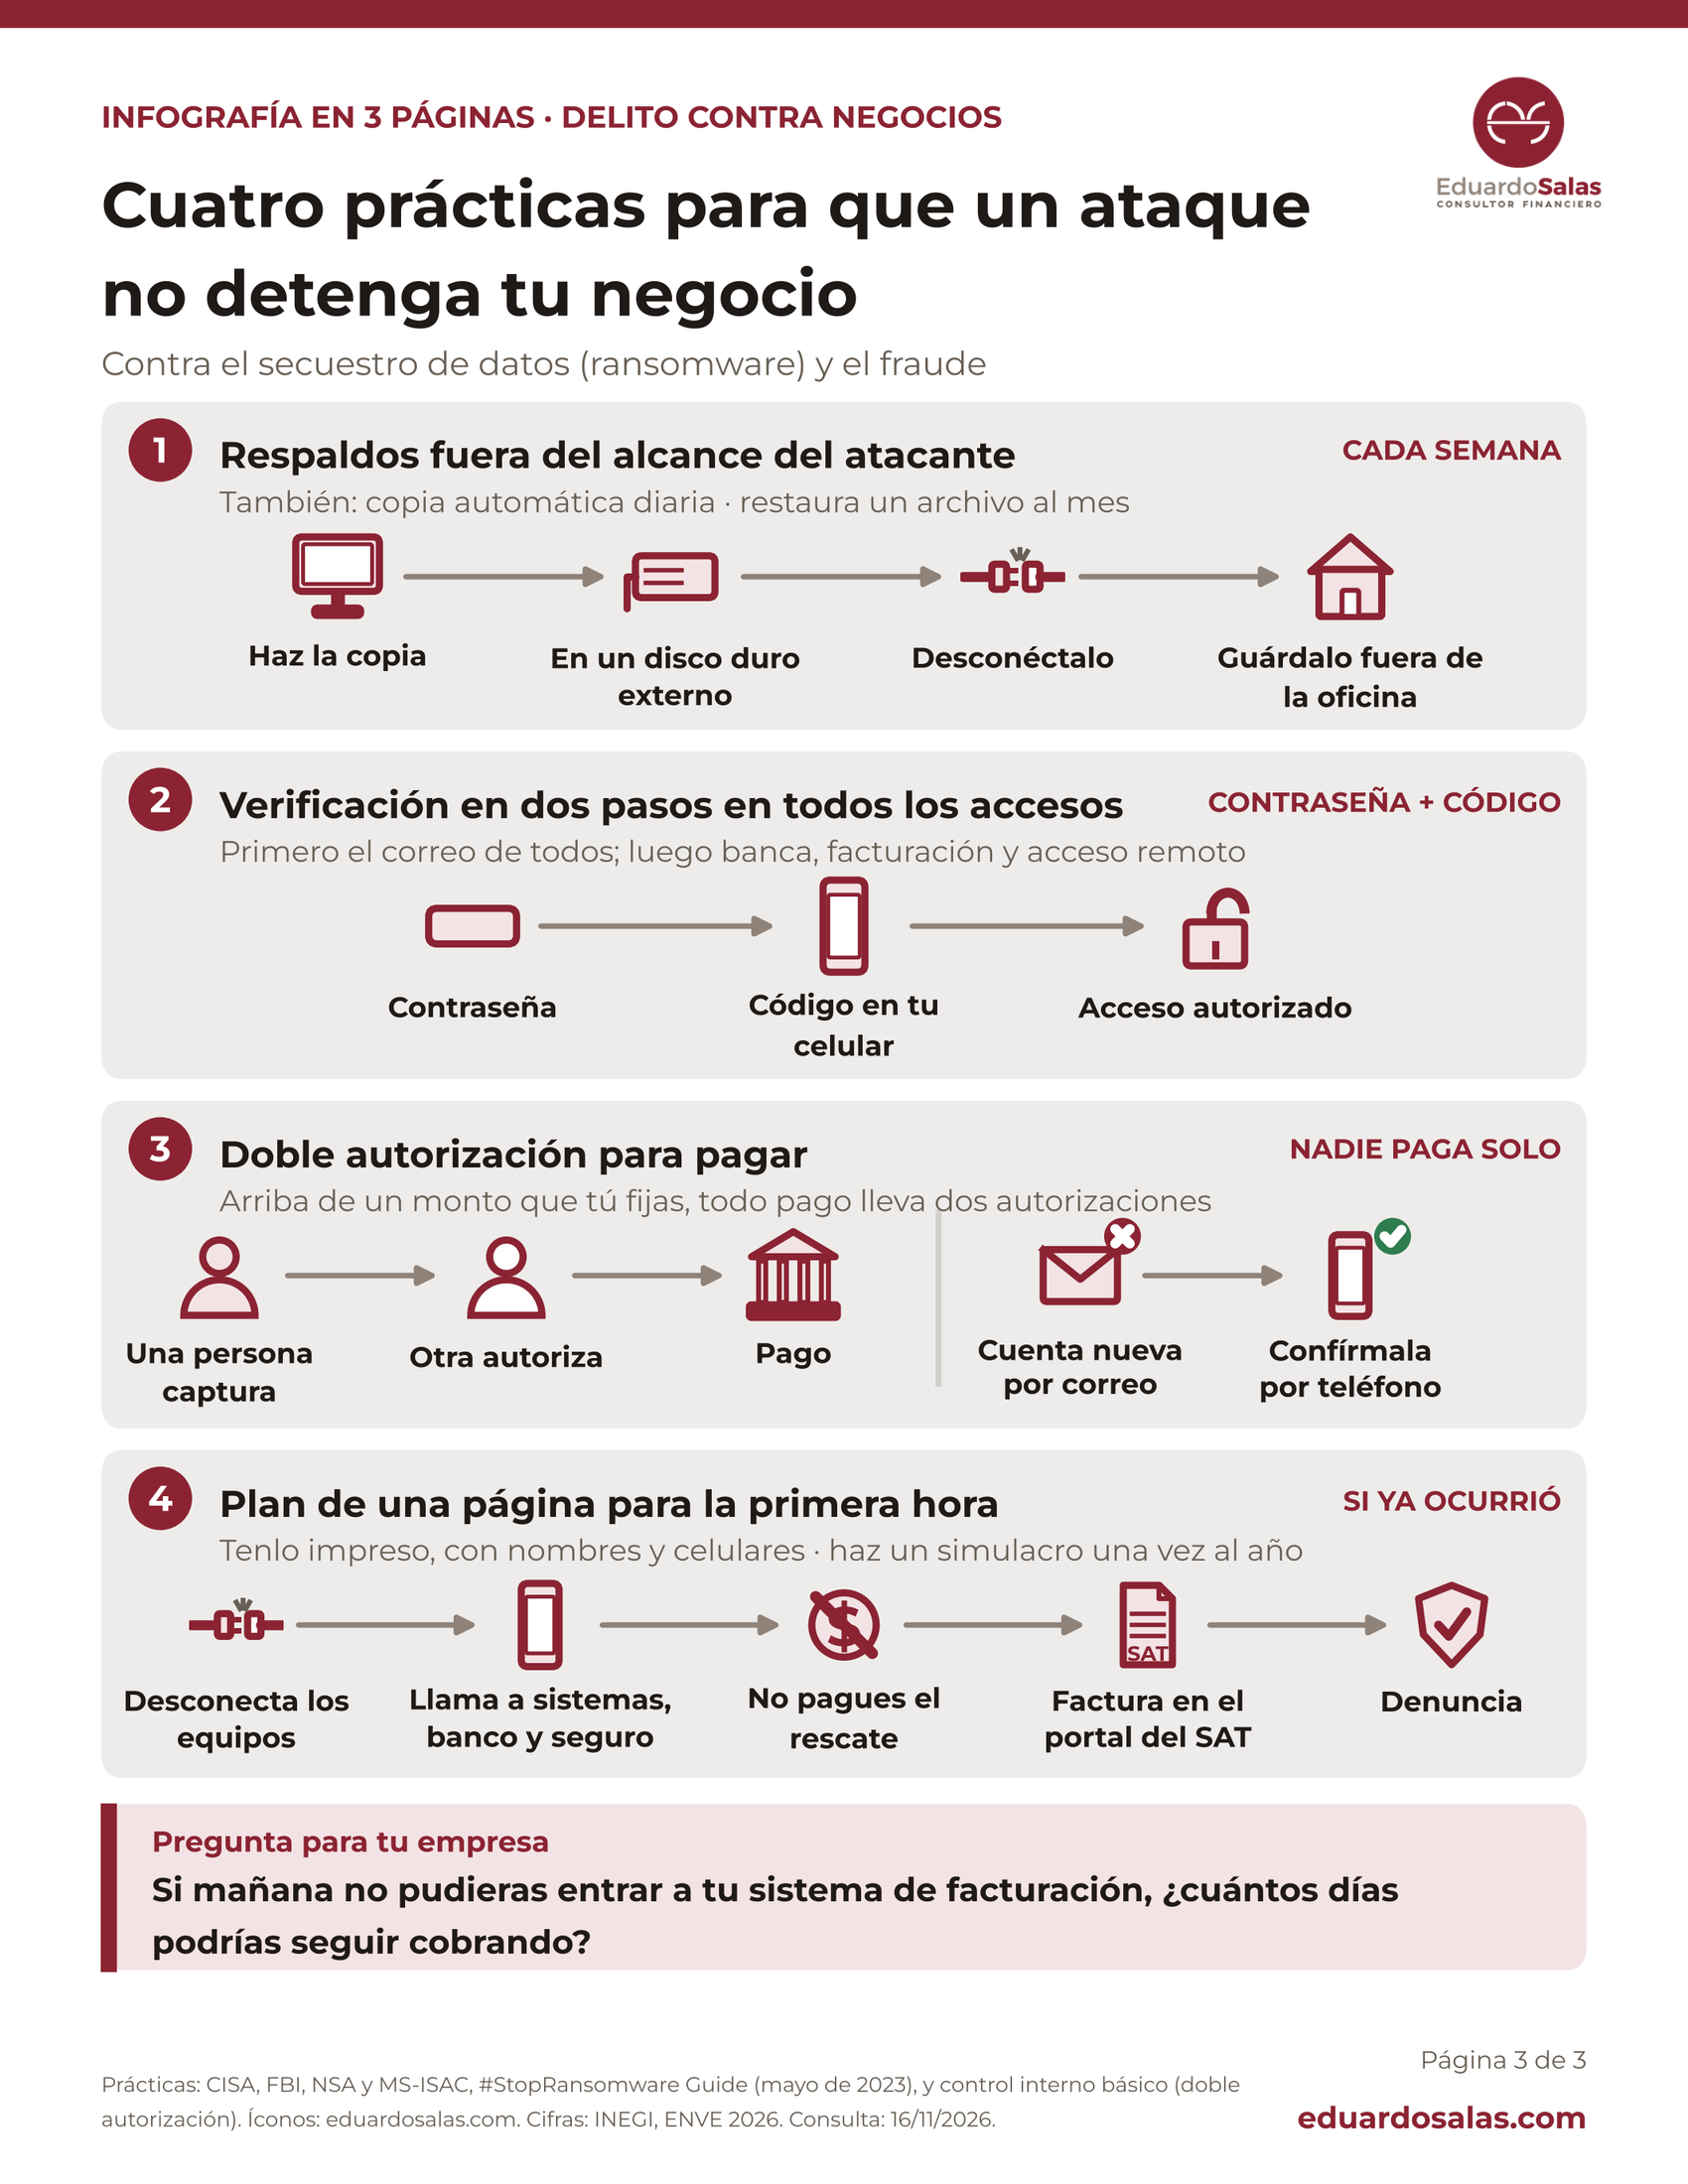
Estas cuatro prácticas combinan la guía contra ransomware de las agencias de seguridad de Estados Unidos (CISA, FBI y NSA) con el control interno básico. No requieren un área de sistemas: las puede coordinar el dueño o el administrador con el proveedor de sistemas que ya tienes. Para cada una se indica qué hacer, cómo hacerlo y cómo comprobar que quedó en marcha.
1. Respaldos fuera del alcance del atacante
El secuestro de datos busca también tus respaldos. La guía advierte que los respaldos conectados a la red pueden ser cifrados o borrados. Una copia en la nube que se sincroniza sola puede sobrescribirse con los archivos ya cifrados.
Cómo hacerlo:
- Haz la lista de lo que no puedes perder: facturas y contabilidad, clientes y cuentas por cobrar, nómina, inventario y contratos.
- Deja una copia automática diaria, en la nube o en un servidor.
- Agrega una copia semanal en un disco duro externo. Al terminar, desconéctalo de la computadora y guárdalo fuera de la oficina.
- Cifra ese disco duro externo con la herramienta que trae tu sistema operativo (BitLocker en Windows o FileVault en Mac), para que perderlo no sea una fuga de información.
- Una vez al mes, restaura un archivo cualquiera. Una vez al trimestre, restaura un equipo completo en una computadora de prueba y anota cuántas horas tardaste.
Cómo comprobarlo: tienes por escrito la fecha de la última restauración exitosa y cuánto tardó. Ese es el tiempo que tu negocio estaría detenido.
2. Verificación en dos pasos en todos los accesos
Con una contraseña robada, el atacante entra como si fuera tú. La guía pide autenticación de más de un factor, de preferencia resistente a la suplantación por correos o mensajes falsos (phishing), sobre todo en el correo, los accesos remotos y las cuentas de los sistemas críticos.
Cómo hacerlo, en este orden:
- Correo de la empresa (Microsoft 365 o Google Workspace): activa la verificación en dos pasos para todos los usuarios, no solo para el dueño.
- Banca en línea, sistema contable o de facturación en la nube y administración del sitio web y las redes sociales.
- Prefiere una aplicación autenticadora en el celular o una llave de seguridad física (USB) antes que el código por mensaje de texto.
- Si alguien se conecta a distancia a las computadoras de la oficina (escritorio remoto), no dejes ese acceso abierto a internet. Ponlo detrás de una red privada virtual (VPN), con verificación en dos pasos y bloqueo después de varios intentos fallidos.
- Cambia las contraseñas de fábrica del módem, las cámaras y las impresoras, y usa cuentas de administrador distintas de las de uso diario.
Cómo comprobarlo: pide a tu proveedor la lista de usuarios sin verificación en dos pasos. La meta es que no haya ninguno.
3. Doble autorización para pagar
Una forma de fraude por correo es pedir un pago urgente o avisar de una «nueva cuenta» de un proveedor. Se frena con control interno, no con tecnología.
Cómo hacerlo:
- En la banca en línea de la empresa, separa los perfiles: una persona captura y otra autoriza. Pregunta a tu banco cómo configurarlo.
- Fija un monto a partir del cual todo pago necesita dos autorizaciones.
- Ningún cambio de cuenta bancaria de un proveedor se registra por correo. Se confirma por teléfono, al número que ya tenías en tu expediente, no al que viene en el mensaje.
- Cada semana, revisa las altas de proveedores nuevos y los cambios de cuentas.
Cómo comprobarlo: ninguna persona puede, por sí sola, registrar una cuenta nueva y pagarle.
4. Un plan de una página para la primera hora
Cuando el ataque ya ocurrió, lo que hagas en la primera hora importa más que cualquier compra posterior. La guía pide un plan escrito, impreso y ensayado.
Qué debe decir la hoja:
- Quién decide y quién habla con los clientes, con nombre y celular.
- Primer paso: desconectar de la red los equipos afectados (desconectar el cable de red o la red inalámbrica). Si no se puede, apagarlos. Coordinarse por teléfono, no por el correo que pudo ser comprometido.
- A quién llamar: proveedor de sistemas, banco (si hubo acceso a cuentas o pagos), aseguradora si tienes póliza y abogado.
- No pagar el rescate: la guía no lo recomienda, porque pagar no garantiza recuperar los datos ni que no se filtren.
- Cómo seguir cobrando tres días sin sistema: lista impresa de clientes con saldo y el servicio gratuito de facturación del portal del SAT como respaldo. Para usarlo necesitas la contraseña o la e.firma de la empresa: guarda una copia segura fuera de los equipos de la oficina.
- Denunciar ante la fiscalía del estado. La mayoría de los delitos contra negocios no se denuncia; la denuncia además deja constancia para tu aseguradora y tu contador.
Cómo comprobarlo: la hoja está impresa en la oficina del dueño o junto a la caja, y una vez al año hacen un simulacro de una mañana sin sistema.
Si solo tienes una semana
| Día | Qué hacer |
|---|---|
| 1 | Lista de lo que no puedes perder y primer respaldo en un disco duro externo |
| 2 | Verificación en dos pasos en el correo de todos |
| 3 | Verificación en dos pasos en banca, facturación y accesos remotos |
| 4 | Perfiles de captura y autorización en el banco; regla de confirmación por teléfono |
| 5 | Plan de una página impreso y prueba de restauración de un archivo |
Pregunta para tu empresa: si mañana no pudieras entrar a tu sistema de facturación, ¿cuántos días podrías seguir cobrando?
Lo que todavía no sabemos
La ENVE no publica el delito informático por estado ni por tamaño, así que no sabemos cómo va en Sonora ni en las pymes en particular. Tampoco separa el ransomware de otros ataques. Las cifras de costo están a precios de 2018. Y lo que dice WIRED sobre el uso de inteligencia artificial describe casos, no una medición.
Infografía descargable: Delito contra negocios y protección informática (PDF, 3 páginas).
Eduardo Salas García · 16 de noviembre de 2026
Fuentes
- INEGI, Encuesta Nacional de Victimización de Empresas (ENVE) 2026: comunicado de prensa 106/26 y presentación ejecutiva, 10/11/2026. Documento oficial.
- INEGI, Marco conceptual de la ENVE (definición de delito informático). Documento oficial.
- CISA, FBI, NSA y MS-ISAC, #StopRansomware Guide, mayo de 2023. Documento oficial.
- Connolly, L. Y., Wall, D. S., Lang, M. y Oddson, B. (2020). An empirical study of ransomware attacks on organizations. Journal of Cybersecurity. https://doi.org/10.1093/cybsec/tyaa023. Artículo arbitrado.
- Matthijsse, S. R., Moneva, A., van ’t Hoff-de Goede, M. S. y Leukfeldt, R. (2024). Examining ransomware payment decision-making among small- and medium-sized enterprises. European Journal of Criminology. https://doi.org/10.1177/14773708241285671. Artículo arbitrado.
- Detonador (paráfrasis, sin cifras): WIRED, 15/11/2026.


 by

Deja un comentario